
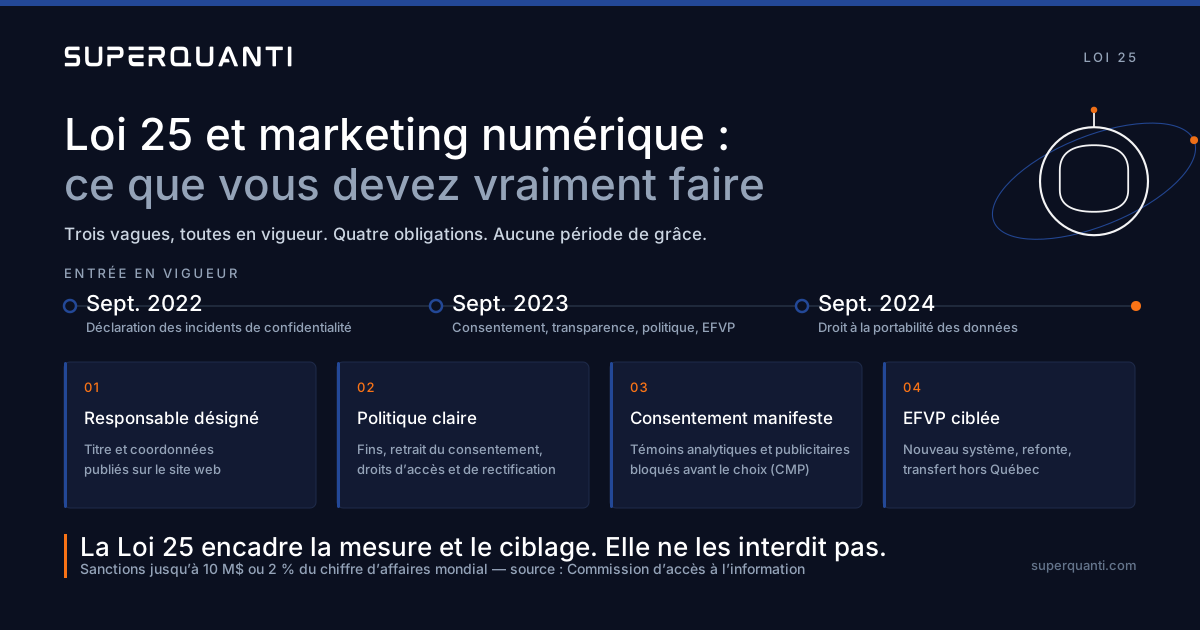
La Loi 25 impose aux entreprises québécoises quatre obligations qui touchent directement le marketing numérique : désigner un responsable de la protection des renseignements personnels et publier ses coordonnées, publier une politique de confidentialité claire, obtenir un consentement manifeste, libre et éclairé pour les fins non nécessaires (dont les témoins publicitaires et analytiques), et mener une évaluation des facteurs relatifs à la vie privée (EFVP) avant certains projets ou avant de communiquer des renseignements hors Québec. En revanche, la Loi n’interdit ni la publicité ciblée, ni les outils d’analytique, ni le remarketing : elle encadre leur usage. Beaucoup d’équipes marketing dépensent leur énergie sur des exigences imaginaires pendant que les vraies obligations restent en friche. Cet article trie les deux.
Dans cet article
- La Loi 25 est entrée en vigueur en trois vagues, toutes passées
- Quatre obligations touchent directement votre marketing
- Le consentement aux témoins repose sur des conditions précises
- L’EFVP est requise dans des cas définis, pas pour chaque campagne
- Trois sur-interprétations fréquentes vous coûtent des données et du temps
- Un plan de conformité marketing tient en cinq chantiers
- Sources et références
Depuis septembre 2023, la majorité des dispositions de la Loi 25 s’appliquent à toutes les entreprises qui exploitent des renseignements personnels au Québec. Toutes. La PME de douze employés comme la multinationale. Pourtant, trois ans plus tard, la confusion règne encore dans les équipes marketing : certaines n’ont toujours pas de bannière de consentement fonctionnelle, d’autres ont bloqué la moitié de leur site par excès de prudence, convaincues que la moindre balise de mesure les expose à des amendes. Les deux postures sont coûteuses. La première expose l’entreprise à des sanctions réelles; la seconde détruit des données de mesure sans aucune exigence légale en retour. Voici comment séparer l’obligation du zèle.
Pour appliquer cette démarche aux campagnes, notre accompagnement en mesure marketing et gouvernance des données relie les choix marketing aux objectifs et aux données du mandat.
La Loi 25 est entrée en vigueur en trois vagues, toutes passées
La Loi 25 (officiellement la Loi modernisant des dispositions législatives en matière de protection des renseignements personnels) a modifié la Loi sur la protection des renseignements personnels dans le secteur privé. Son déploiement s’est fait en trois temps. Septembre 2022 : obligation de déclarer les incidents de confidentialité présentant un risque de préjudice sérieux à la Commission d’accès à l’information (CAI) et aux personnes concernées. Septembre 2023 : le gros du régime, soit le consentement, la transparence, la politique de confidentialité, les paramètres par défaut et l’EFVP. Septembre 2024 : le droit à la portabilité des données.
Autrement dit, il n’y a plus de période de grâce. Selon la CAI, les sanctions administratives pécuniaires peuvent atteindre 10 millions de dollars ou 2 % du chiffre d’affaires mondial. Ces montants visent les manquements sérieux, pas la PME de bonne foi qui documente ses efforts, mais ils donnent la mesure de l’intention du législateur. La conformité n’est plus un projet. C’est un état de fonctionnement.
Quatre obligations touchent directement votre marketing
Première obligation : le responsable de la protection des renseignements personnels. Par défaut, la loi attribue ce rôle à la personne ayant la plus haute autorité dans l’entreprise, qui peut le déléguer par écrit. Son titre et ses coordonnées doivent être publiés sur votre site web. C’est simple, rapide, et étonnamment souvent absent des sites québécois. Sur les derniers sites B2B québécois que nous avons passés en diagnostic, près d’un sur deux n’affichait aucun responsable, ou renvoyait à une adresse générique sans nom ni titre.
Deuxième obligation : la transparence. Si vous recueillez des renseignements par un moyen technologique, vous devez publier une politique de confidentialité rédigée en termes clairs et simples, et informer les personnes des fins de la collecte, des moyens de retirer leur consentement et de leurs droits d’accès et de rectification. Une politique générique copiée d’un concurrent ne décrit pas vos traitements réels. Elle ne protège personne, surtout pas vous.
Troisième obligation : le consentement. Il doit être manifeste, libre, éclairé et donné à des fins spécifiques, selon les termes repris par la CAI. Pour le marketing, cela vise notamment les témoins publicitaires et analytiques, le profilage et la personnalisation. L’article 8.1 exige d’informer la personne quand une technologie permet de l’identifier, de la localiser ou d’effectuer du profilage, et de lui indiquer les moyens d’activer ces fonctions : selon la lecture qu’en fait la CAI, le profilage s’active, il ne se subit pas.
Quatrième obligation : l’EFVP. Elle est requise pour tout projet d’acquisition, de développement ou de refonte de système d’information impliquant des renseignements personnels, et avant de communiquer des renseignements hors Québec. Quatre chantiers. Pas quarante.
Le consentement aux témoins repose sur des conditions précises
Concrètement, selon les lignes directrices de la CAI sur le consentement, cela signifie pour un site marketing une plateforme de gestion du consentement (CMP) qui bloque les témoins non nécessaires avant le choix de l’utilisateur, qui présente un refus aussi simple que l’acceptation, et qui documente les choix. Les cases précochées ne constituent pas un consentement manifeste. Un bandeau qui dit « en poursuivant votre navigation, vous acceptez » non plus.
Une nuance importante, souvent ignorée : l’obligation des paramètres de confidentialité par défaut au plus haut niveau (article 9.1) comporte une exception explicite pour les témoins de connexion. Cela ne dispense pas du consentement pour les témoins de suivi, mais cela montre que le législateur a distingué les mécanismes techniques nécessaires du profilage publicitaire. Les témoins strictement nécessaires au fonctionnement du site (panier, session, sécurité, choix de langue) n’exigent pas de consentement. Bloquer ces témoins par excès de prudence dégrade l’expérience sans bénéfice juridique.
Le tableau suivant résume la répartition.
| Type de témoin ou traitement | Consentement requis? | Ce qu’il faut faire |
|---|---|---|
| Témoins essentiels (session, panier, sécurité, langue) | Non | Les documenter dans la politique de confidentialité |
| Témoins analytiques (GA4, cartes de chaleur) | Oui | Blocage préalable par la CMP, activation sur consentement |
| Témoins publicitaires et remarketing | Oui | Blocage préalable, consentement distinct et spécifique |
| Géolocalisation précise, profilage | Oui, avec information distincte | Information claire (article 8.1) et activation par la personne |
Une fois la CMP en place, reliez-la proprement à vos balises : notre guide sur Google Consent Mode et son implantation décrit la mécanique. Le consentement n’est pas une bannière. C’est une tuyauterie.
L’EFVP est requise dans des cas définis, pas pour chaque campagne
L’évaluation des facteurs relatifs à la vie privée fait peur, souvent pour de mauvaises raisons. La loi la prescrit dans des situations précises : un projet d’acquisition, de développement ou de refonte de système d’information ou de prestation électronique de services impliquant des renseignements personnels, et toute communication de renseignements personnels à l’extérieur du Québec. Pour une équipe marketing, cela couvre des décisions structurantes : adopter un nouveau CRM, migrer vers une plateforme d’infolettre américaine, déployer un CDP, brancher un outil d’enrichissement de données.
Cela ne couvre pas le quotidien. Lancer une campagne sur un canal déjà évalué, publier une page d’atterrissage, faire un test A/B sur un formulaire existant : rien de tout cela ne déclenche une EFVP. L’évaluation est proportionnée à la sensibilité des renseignements et à la finalité du projet; pour un outil marketing courant, elle peut tenir en quelques pages structurées. Le réflexe utile est d’intégrer l’EFVP au processus d’achat d’outils MarTech, avec le responsable de la protection des renseignements personnels consulté dès le départ. Une fois. Pas à chaque infolettre. Chez un client en services professionnels, la première EFVP pour un outil d’infolettre hébergé aux États-Unis a tenu en quatre pages et une réunion avec le responsable; les outils suivants ont réutilisé le même canevas en moins d’une demi-journée chacun.
Trois sur-interprétations fréquentes vous coûtent des données et du temps
Première sur-interprétation : « la Loi 25 interdit Google Analytics et la publicité ciblée ». Faux. Elle exige un consentement valide et de la transparence sur ces usages. La distinction est fondamentale : l’encadrement n’est pas l’interdiction, et une entreprise outillée d’une CMP correcte et d’une politique à jour peut continuer à mesurer, à cibler et à faire du remarketing en toute conformité, avec des volumes réduits par les refus, ce qui est le comportement attendu du régime. Le contexte plus large des cookies tiers et de leur déclin joue d’ailleurs un rôle au moins aussi grand que la loi dans vos pertes de signal.
Deuxième sur-interprétation : « il faut une EFVP pour chaque campagne et un consentement écrit pour tout ». Non. L’EFVP vise les projets de systèmes et les communications hors Québec. Le consentement, lui, doit être manifeste et spécifique, ce qui n’implique pas une signature.
Troisième sur-interprétation : « bloquons tout, y compris les témoins essentiels, par prudence ». Ce zèle casse des parcours d’achat, fausse la mesure et n’apporte aucune protection juridique supplémentaire. La prudence mal placée a un coût réel. Le risque juridique se gère par la documentation et la gouvernance, pas par l’amputation. Un exemple vécu : un distributeur industriel avait configuré sa CMP pour bloquer le témoin de session jusqu’au consentement. Résultat, les visiteurs qui refusaient perdaient leur panier à chaque changement de page, et les demandes de soumission avaient chuté d’environ un tiers en deux mois. Aucune exigence légale ne justifiait ce blocage; le rétablir a pris une heure.
Un plan de conformité marketing tient en cinq chantiers
Voici la séquence que nous recommandons aux équipes marketing québécoises, dans l’ordre. Un, désigner et publier le responsable de la protection des renseignements personnels. Deux, inventorier les traitements marketing : balises, témoins, formulaires, plateformes, flux de données, destinations hors Québec. Trois, déployer une CMP conforme et la relier techniquement aux balises, avec des tests documentés. Quatre, réécrire la politique de confidentialité pour qu’elle décrive la réalité de l’inventaire, en français clair. Cinq, intégrer l’EFVP au processus d’acquisition d’outils et documenter les évaluations existantes.
Ce plan a un effet secondaire heureux : l’inventaire des balises et des flux de données est exactement le même exercice qu’un audit de mesure. Une gouvernance UTM rigoureuse et une conformité solide reposent sur le même fondement : savoir ce qui est collecté, par quoi, et pourquoi. La conformité bien menée améliore la qualité des données. Personne ne le dit assez.
FAQ
La Loi 25 exige-t-elle une bannière de témoins?
La loi n’emploie pas le mot « bannière », mais elle exige un consentement manifeste, libre, éclairé et spécifique pour les fins non nécessaires, ce qui rend en pratique indispensable un mécanisme de recueil du consentement avant le dépôt des témoins analytiques et publicitaires. Une CMP correctement configurée est le moyen standard d’y arriver. Les témoins strictement nécessaires en sont exemptés.
Qui doit être le responsable de la protection des renseignements personnels?
Par défaut, c’est la personne ayant la plus haute autorité dans l’entreprise, donc généralement la présidence ou la direction générale. Cette fonction peut être déléguée par écrit à toute personne, y compris à l’externe. Le titre et les coordonnées du responsable doivent être publiés sur le site web de l’entreprise.
Faut-il une EFVP pour utiliser un outil infonuagique américain?
Oui, dans la mesure où des renseignements personnels sont communiqués hors du Québec : la loi exige une évaluation qui tient compte notamment de la sensibilité des renseignements et du régime juridique de l’État destinataire. L’évaluation est proportionnée au projet et peut rester un document court pour un outil marketing courant. Elle se fait une fois par outil ou par flux, pas par campagne.
Quelles sont les sanctions en cas de manquement?
Selon la Commission d’accès à l’information, les sanctions administratives pécuniaires peuvent atteindre 10 millions de dollars ou 2 % du chiffre d’affaires mondial. La CAI privilégie aussi des mesures correctrices et des engagements. La bonne foi documentée, avec inventaire, CMP et politique à jour, reste la meilleure protection.
Sources et références
- Loi sur la protection des renseignements personnels dans le secteur privé (RLRQ, c. P-39.1) – LégisQuébec
- Loi modernisant des dispositions législatives en matière de protection des renseignements personnels (LQ 2021, c. 25) – CanLII
- Principaux changements apportés par la Loi 25 – Commission d’accès à l’information
- Consentement : critères de validité (manifeste, libre, éclairé, spécifique) – CAI
- Lignes directrices sur les critères de validité du consentement (PDF, 2023) – CAI
- Responsable de la protection des renseignements personnels et EFVP – CAI
- Guide « Réaliser une évaluation des facteurs relatifs à la vie privée » (PDF) – CAI
- Sanctions administratives pécuniaires et poursuites pénales – CAI
Cet article présente une lecture marketing de la Loi 25 à des fins d’information générale; il ne constitue pas un avis juridique. Pour une situation précise, consultez un conseiller juridique spécialisé en protection des renseignements personnels.
Vous voulez savoir si votre pile marketing est conforme sans sacrifier votre mesure? Nos seniors font le tour de votre CMP, de vos balises et de vos flux de données en un seul diagnostic : parlez-nous de votre situation.